
IP Analizi ve CGNAT
Forex dolandırıcılığı dosyalarında IP ve CGNAT kayıtları, fail tespiti ve dijital delil değerlendirmesi bakımından önemli teknik veriler sunabilir. Ancak bu kayıtların ispat değeri; IP adresinin niteliği, port bilgisi, zaman damgası, CGNAT yapısı ve diğer dijital delillerle kurulan ilişki birlikte değerlendirilmeden sağlıklı biçimde belirlenemez.
Oysa ceza muhakemesinde temel prensip, delilin teknik doğruluğu kadar hukuki ispat gücünün de titizlikle incelenmesini zorunlu kılar. Forex dolandırıcılığı soruşturmalarında en sık başvurulan teknik delillerden biri IP kayıtlarıdır. Ancak Forex dolandırıcılığı dosyalarının bütüncül analizi yapılmadan yalnızca IP eşleşmesine dayanılması ciddi hukuki sorunlar doğurabilir.
Öncelikle açıkça ifade edilmelidir ki, IP adresi bir kişiyi değil, internete çıkış yapılan bağlantı noktasını gösterir. IP (Internet Protocol) adresi, bir cihazın internet ağına bağlandığı anda servis sağlayıcı tarafından atanan sayısal bir tanımlayıcıdır. Bu tanımlayıcı, doğrudan insanı değil; o anki ağ bağlantısını ifade eder. Aynı internet hattı birden fazla kişi tarafından kullanılabilir; kablosuz ağlar ortak erişime açık olabilir; hatta kötü niyetli üçüncü kişiler zararlı yazılım aracılığıyla bir bağlantıyı uzaktan kullanabilir.
Dolayısıyla, bir IP adresinin bir abonelik sözleşmesi üzerinden belirli bir kişiye ait olduğunun tespiti, o kişinin suçu işlediğini otomatik olarak ispatlamaz. IP eşleşmesi ile fiil arasındaki illiyet bağı ayrıca kurulmalıdır. Ceza hukukunda bireysel kusur ve kast ilkesi gereği, teknik bağlantı ile cezai sorumluluk arasındaki mesafe mutlaka somut delillerle kapatılmalıdır.
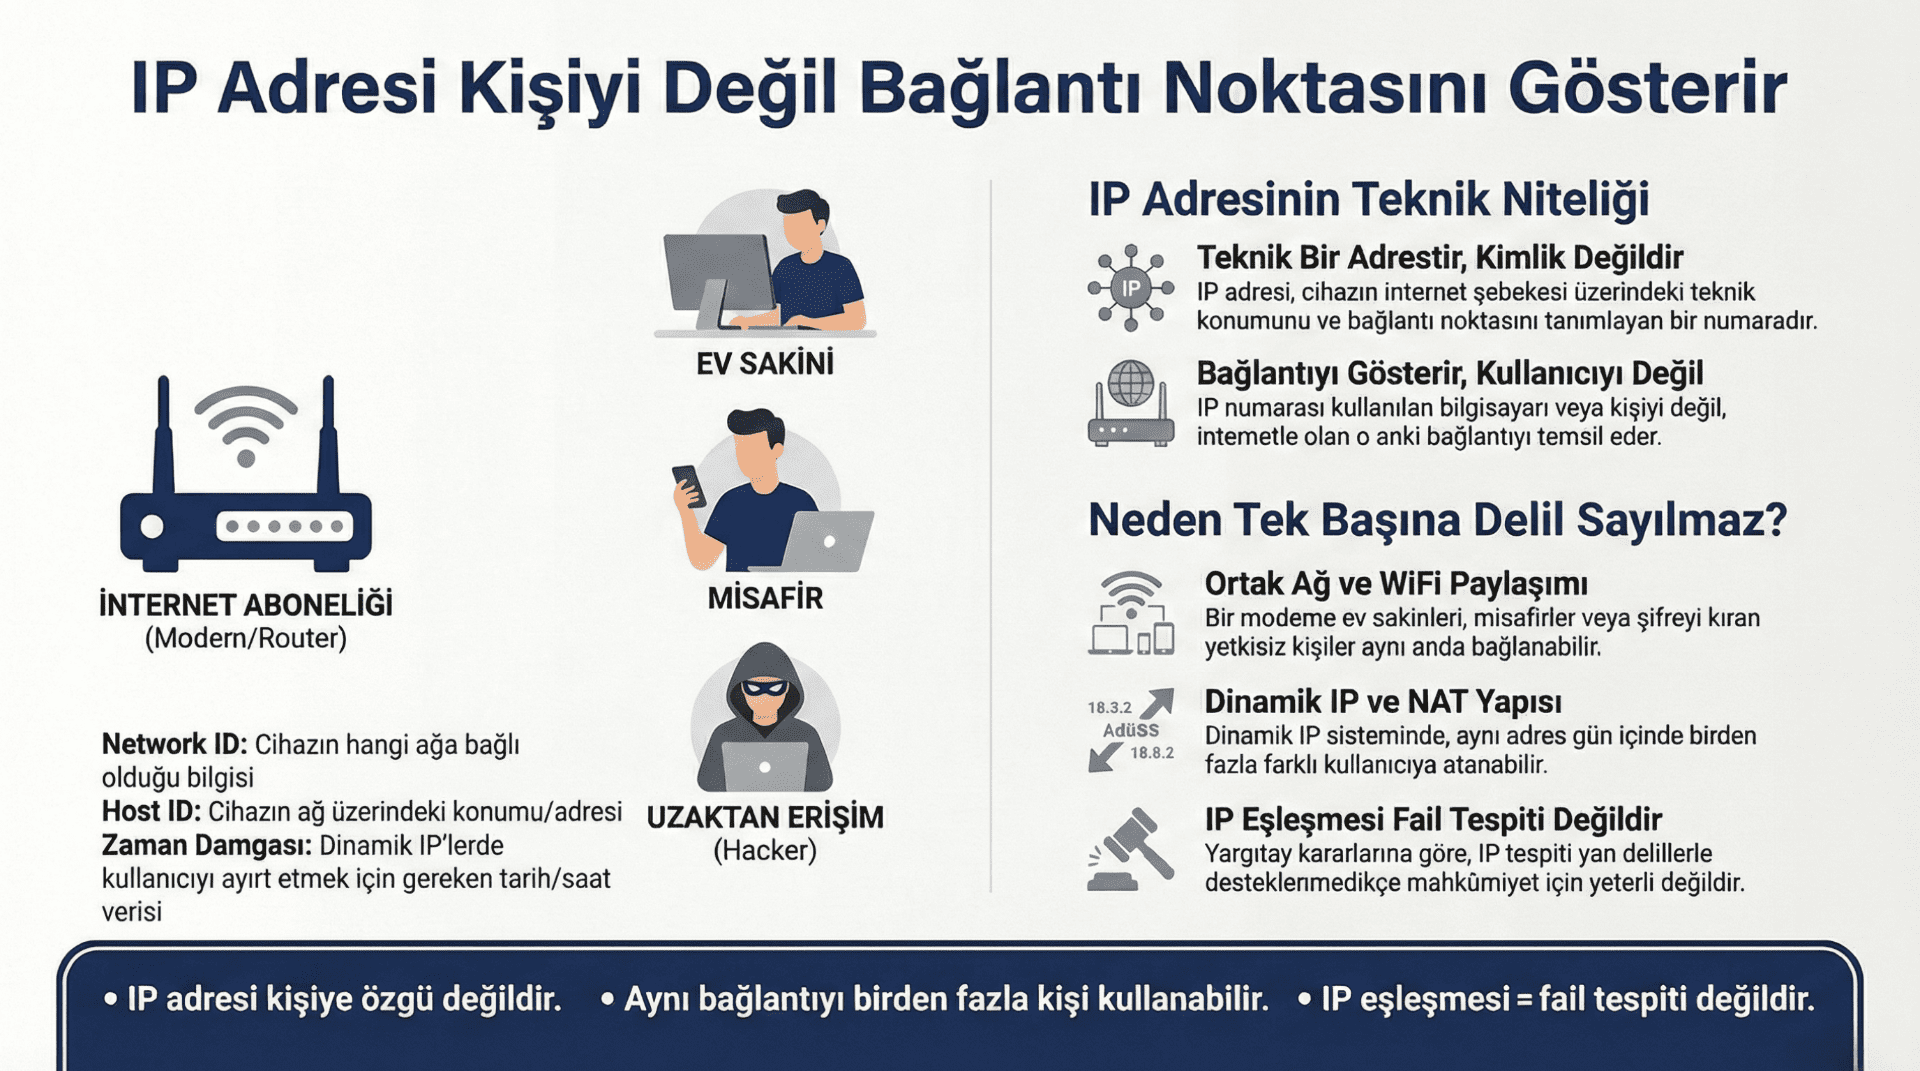
IP adresinin doğrudan kişiyi değil internet bağlantı noktasını gösterdiğini; paylaşımlı ağ, dinamik IP ve uzaktan erişim durumlarında fail tespitinin teknik sınırlarını açıklayan görsel
| TEKNİK DEĞERLENDİRME İLKESİ IP adresi tek başına belirli bir kişiyi ispatlayan veri değildir. Teknik anlam; zaman damgası, port bilgisi, operatör kaydı ve diğer dijital delillerle birlikte değerlendirilerek ortaya çıkar. |
2. CGNAT Sistemi ve Toplu IP Kullanımının Yarattığı Belirsizlik
Türkiye’de internet servis sağlayıcılarının önemli bir kısmı CGNAT (Carrier Grade Network Address Translation) sistemini kullanmaktadır. Bu sistem, yüzlerce hatta binlerce kullanıcının aynı genel IP adresi üzerinden internete çıkmasını sağlayan bir havuz modelidir. IPv4 adres yetersizliği nedeniyle yaygınlaşan bu teknik yapı, ceza yargılaması açısından ciddi bir teknik belirsizlik alanı doğurmaktadır.
CGNAT ortamında bir IP adresinin tek başına kişiyi göstermesi teknik olarak mümkün değildir. Kullanıcıların ayrıştırılabilmesi için yalnızca IP değil, aynı zamanda port numarası ve milisaniye hassasiyetinde zaman damgası (timestamp) gereklidir. Port bilgisi olmadan yapılan eşleştirmeler, aynı IP’yi kullanan farklı aboneleri birbirinden ayırt etmeye elverişli değildir.
Uygulamada sıkça rastlanan hata, IP adresinin mevcut olması nedeniyle teknik doğrulamanın tamamlandığı varsayımıdır. Oysa CGNAT kullanılan altyapılarda yalnızca IP adresine dayanarak kişi tespiti yapılması, bilimsel kesinlikten yoksun bir değerlendirme anlamına gelir. Ceza muhakemesinde şüpheyi ortadan kaldırma yükümlülüğü iddia makamına ait olduğundan, CGNAT gerçeği dikkate alınmadan yapılan teknik isnatlar hukuki güvenliği zedeler.
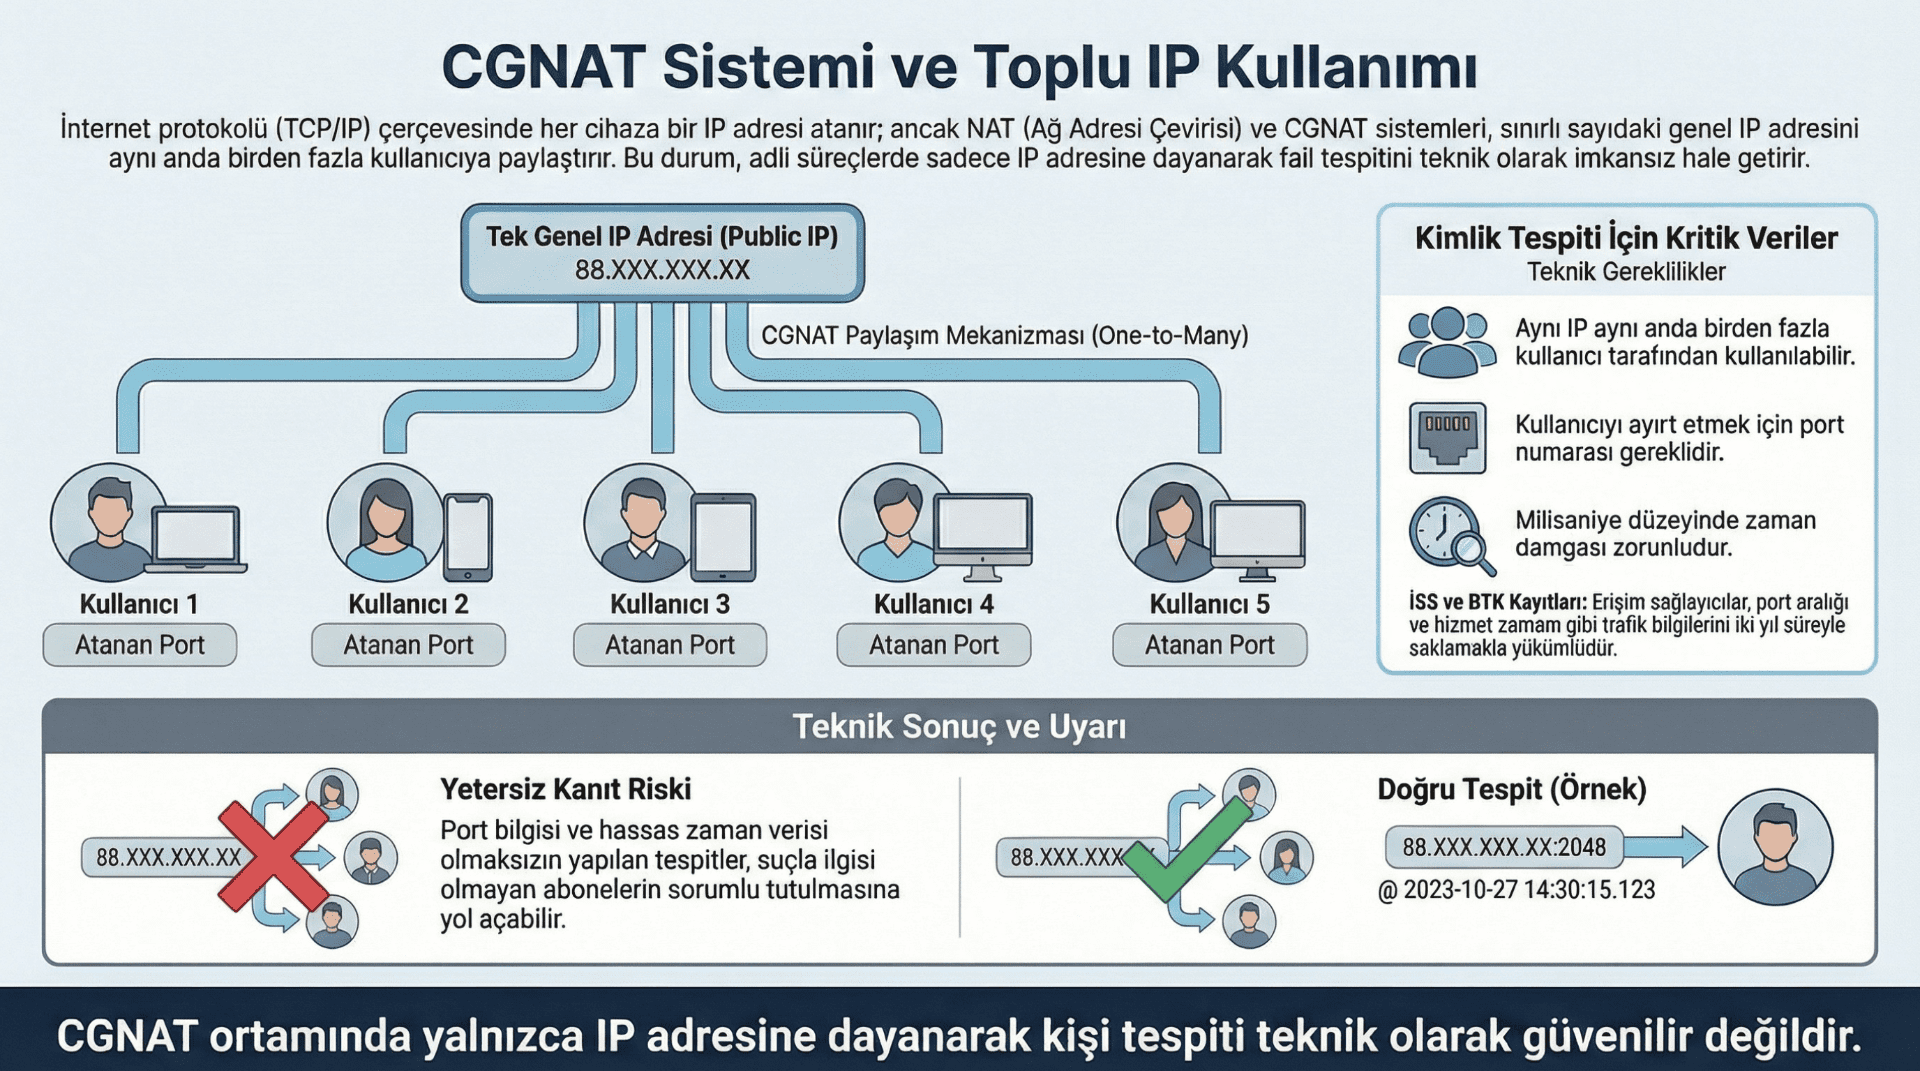
Forex dolandırıcılığı dosyalarında CGNAT sistemi altında tek bir genel IP adresinin birden fazla kullanıcıya port numarası ile tahsis edilmesini ve yalnızca IP adresine dayanarak kişi tespitinin teknik olarak güvenilir olmadığını gösteren infografik.
3. VPN, Proxy ve Maskelenmiş Erişim Sorunu
Forex dolandırıcılığı yapıları incelendiğinde, faillerin çoğu zaman kimliklerini gizlemek amacıyla VPN (Virtual Private Network), proxy sunucuları, Tor ağı veya benzeri anonimleştirme teknikleri kullandıkları görülmektedir. VPN kullanımı halinde görünen IP adresi, gerçek kullanıcıya değil, ara sunucuya ait olabilir. Bu durumda soruşturma makamı yalnızca VPN çıkış noktasına ulaşmakta; gerçek kullanıcıya erişim sağlanamamaktadır.
Bu teknik gerçeklik karşısında, yalnızca görünen IP adresine dayanarak sanık hakkında mahkûmiyet hükmü kurulması, illiyet bağının eksik kurulması anlamına gelir. IP adresinin sanığa ait bir abonelikle örtüşmesi, o bağlantının fiilen sanık tarafından kullanıldığını kesin olarak göstermez. Özellikle sahte Forex yatırım panelleri ve yurtdışı merkezli broker yapılarında IP kayıtlarının çoğu zaman ara sunuculara ait olduğu bilinmektedir.
Bu nedenle, IP adresi ile fail arasında doğrudan özdeşlik kurulamaz. Teknik analiz, alternatif senaryoları dışlayacak ölçüde derinleştirilmelidir.
4. Log Kayıtlarının Hukuki Geçerliliği ve Delil Niteliği
Bilişim sistemlerinde gerçekleştirilen işlemler, sistem logları aracılığıyla kayıt altına alınır. Ancak bir log kaydının hukuki anlamda delil olarak kabul edilebilmesi için yalnızca varlığı yeterli değildir. Logların;
| 01 | Değiştirilemezliğin sağlanmış olması |
| 02 | Hash değerinin alınmış olması |
| 03 | Zincirleme muhafaza sürecinin korunması |
| 04 | CMK 134 kapsamında usulüne uygun şekilde elde edilmiş olması |
Forex dolandırıcılığı dosyalarında özellikle yurtdışı merkezli platformlardan elde edilen log kayıtlarının doğrulanmamış olduğu sıklıkla görülmektedir. Zaman senkronizasyonu (NTP ayarları) doğrulanmamış, dijital imza içermeyen ve bütünlüğü teknik olarak test edilmemiş kayıtlar, ceza yargılamasında tartışmalı delil niteliği taşır.
Ceza muhakemesinin temel ilkesi olan “şüpheden sanık yararlanır” prensibi gereği, teknik şüphe ortadan kaldırılmadan log eşleşmesine dayanarak kesin kanaate varılamaz. Dijital delil, ancak teknik bütünlüğü ispatlandığı ölçüde hukuki değer kazanır.
5. TCK 158 Bağlamında Bilişim Sistemlerinin Araç Kılınması
5237 sayılı Türk Ceza Kanunu’nun 158/1-f maddesi, bilişim sistemlerinin araç kılınması suretiyle nitelikli dolandırıcılık halini düzenlemektedir. Forex dolandırıcılığı vakalarında sahte yatırım panelleri, manipüle edilmiş MetaTrader arayüzleri, lisanssız broker görünümleri ve sahte kazanç grafikleri bu kapsamda değerlendirilmektedir.
Ancak bilişim sisteminin kullanılması tek başına suçun oluşumu için yeterli değildir. Failin kimliği, kastı ve fiille bağlantısı somut delillerle ortaya konmalıdır. IP eşleşmesi tek başına kastın varlığını ispatlamaz. Ceza sorumluluğu şahsidir ve her somut olayda bireysel kusur araştırması yapılmalıdır.
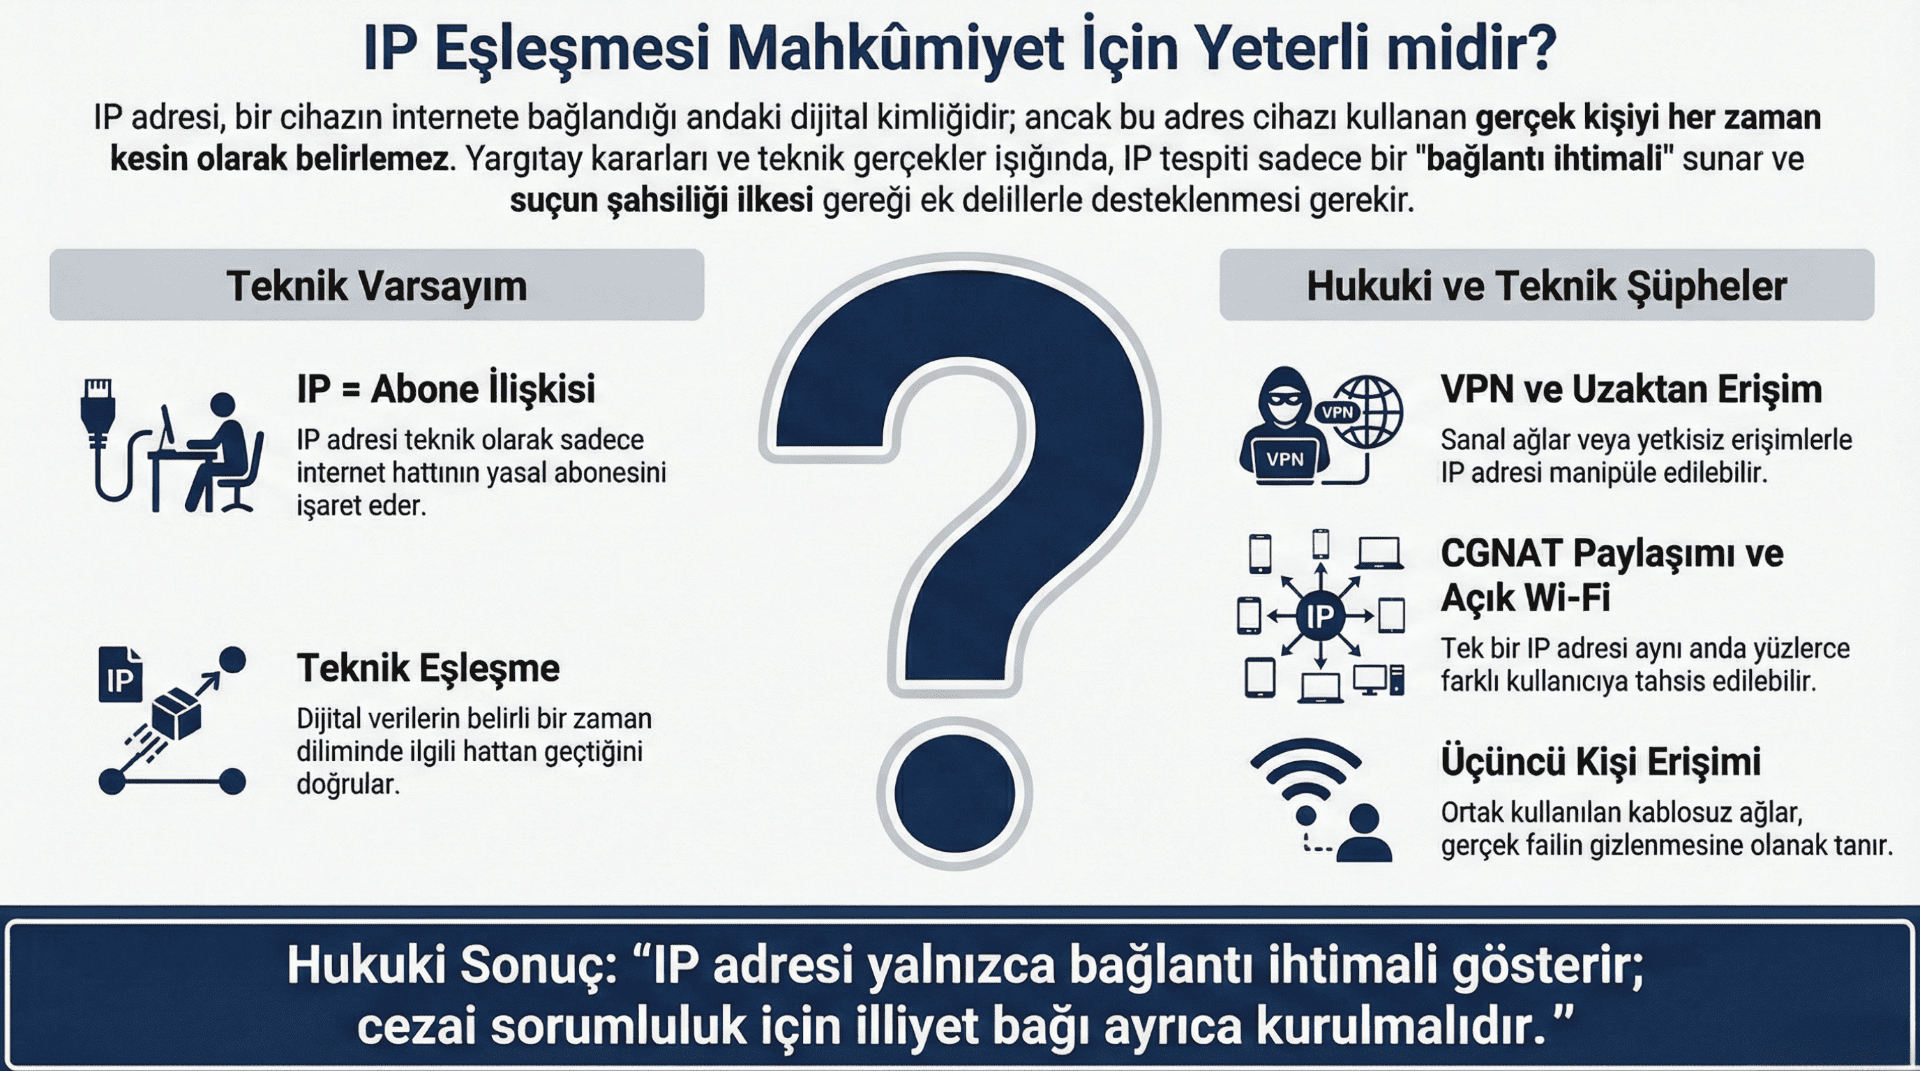
IP adresi eşleşmesinin tek başına mahkûmiyet için yeterli olmadığını; CGNAT paylaşımı, VPN kullanımı ve üçüncü kişi erişimi gibi teknik şüphe unsurlarını gösteren hukuki değerlendirme infografiği.
6. Zaman Damgası Sorunu ve Teknik Uyuşmazlıklar
IP eşleştirmelerinde en kritik teknik unsurlardan biri zaman damgası doğruluğudur. Sunucu saatinin UTC mi yoksa yerel saat mi olduğu, yaz saati uygulamasına tabi olup olmadığı ve NTP senkronizasyonunun bulunup bulunmadığı incelenmeden yapılan eşleştirmeler ciddi hata payı taşır.
Milisaniye düzeyindeki kaymalar dahi CGNAT ortamında farklı kullanıcıları işaret edebilir. Bu nedenle zaman senkronizasyonu doğrulanmamış log eşleşmeleri, ceza muhakemesinde makul şüphe doğurur. Teknik kuşku giderilmeden kesin kanaat oluşturulamaz.
7. Uzman Mütalaasının Rolü ve Teknik Şüphenin Ortaya Konulması
CMK 67 kapsamında sunulacak Adli Bilişim Uzman Mütalaası, IP analizlerinin teknik doğruluğunu test etmede hayati öneme sahiptir. Uzman incelemesinde özellikle şu hususlar değerlendirilmelidir:
| 01 | CGNAT kullanımı mevcut mudur? |
| 02 | Port eşleşmesi teknik olarak doğru mudur? |
| 03 | VPN, proxy veya anonimleştirme ihtimali dışlanmış mıdır? |
| 04 | Log kayıtlarının bütünlüğü ve doğrulanabilirliği sağlanmış mıdır? |
| 05 | Zaman damgası, isnat edilen işlem zamanı ile örtüşmekte midir? |
| Değerlendirme ölçütü: Bu soruların herhangi birinde teknik belirsizlik bulunması, IP kaydının tek başına kesin fail tespiti için yeterli kabul edilmesini tartışmalı hale getirebilir. |
Bu sorulara net ve bilimsel cevap verilmeden, yalnızca “IP sanığa aittir” şeklindeki soyut tespitler, ceza yargılamasında yeterli kabul edilemez.
8. Metodolojik Değerlendirme: IP Analizinin Sınırları ve Dijital Delilin Bütüncül Okunması
IP adresi ve log kayıtları, Forex dolandırıcılığı dosyalarında sıklıkla soruşturmanın başlangıç noktasını teşkil etmektedir. Ancak ceza muhakemesinde delillerin değerlendirilmesi parçalı değil, bütüncül ve sistematik olmak zorundadır. Tek bir teknik veri üzerinden fail kimliği inşa edilmeye çalışılması, özellikle bilişim suçlarında ciddi yanılgılara yol açabilmektedir.
Dijital delil, klasik maddi delilden farklı olarak çoğaltılabilir, değiştirilebilir ve teknik uzmanlık gerektiren bir yapıya sahiptir. Bu nedenle IP eşleşmesi, ancak diğer teknik verilerle desteklendiği ölçüde anlam kazanır. Aynı zaman diliminde gerçekleştirilen finansal işlemler, HTS kayıtları, cihaz incelemeleri, para akış şemaları ve kullanıcı davranış analizi birlikte değerlendirilmeden yapılan tespitler eksik kalacaktır.
Ceza hukukunda illiyet bağı, yalnızca teknik örtüşmeyle değil; olayın bütünlüğü içerisinde kurulur. Bir IP adresinin belirli bir abonelikle örtüşmesi, o bağlantı üzerinden gerçekleştirildiği iddia edilen Forex işlemlerinin sanık tarafından yapıldığını kesin olarak göstermediği gibi, suç kastının varlığını da otomatik olarak ispatlamaz. Kast, teknik temasın ötesinde iradi yönelim ve bilinçli hareket unsurlarını içerir.
Bu noktada dijital inceleme metodolojisinin temel prensibi şudur:
Teknik veri, bağlamından koparılarak yorumlanamaz.
IP analizinin sağladığı bilgi, yalnızca “bağlantı olasılığı” sunar. Bu olasılığın hukuki kesinliğe dönüşebilmesi için:
| 01 | Zaman senkronizasyonunun doğrulanması |
| 02 | CGNAT ve VPN ihtimalinin dışlanması |
| 03 | Aynı zaman dilimindeki finansal işlemlerin örtüşmesi |
| 04 | Fiziksel erişim ve cihaz incelemelerinin uyumlu olması |
Aksi halde ortaya çıkan tablo, ceza muhakemesinde mahkûmiyet için gerekli olan her türlü şüpheden uzak, kesin ve inandırıcı delil standardını karşılamayacaktır.
Dolayısıyla IP analizi, dijital soruşturmanın başlangıcıdır; nihai sonucu değildir. Bu tespit bizi, dijital verinin mekânsal ve fiziksel boyutunu inceleyen bir diğer teknik alana götürmektedir: mobil iletişim trafiği ve baz istasyonu kayıtları.
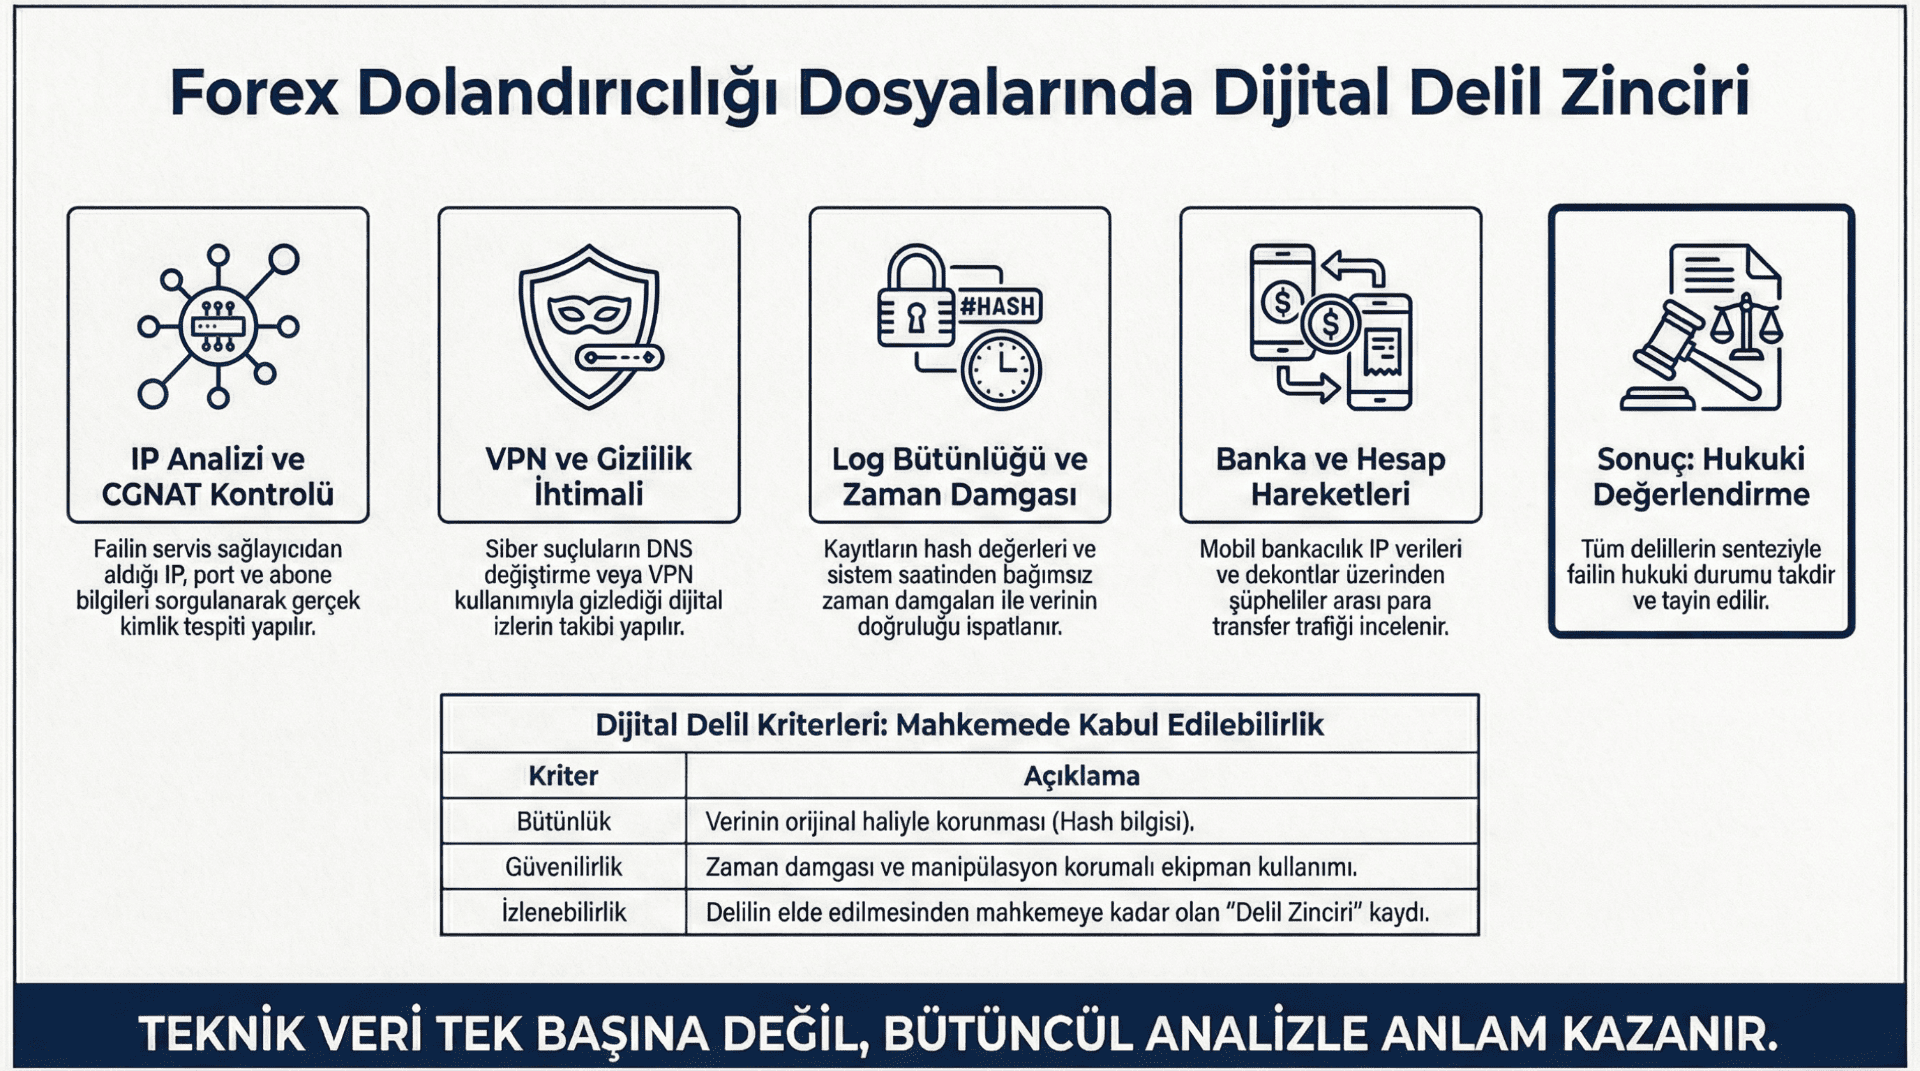
Forex dolandırıcılığı soruşturmalarında IP analizi, CGNAT kontrolü, log bütünlüğü ve finansal inceleme aşamalarını gösteren dijital delil değerlendirme şeması.
Sonuç: Teknik Veri ile Hukuki Sorumluluk Arasındaki Mesafe
Forex dolandırıcılığı dosyalarında IP analizi önemli fakat tek başına belirleyici olmayan bir delildir. Özellikle CGNAT sistemleri, VPN kullanımı, çoklu kullanıcı ihtimali, zaman senkronizasyon sorunları ve log bütünlüğü eksiklikleri dikkate alınmadan yapılan değerlendirmeler, hukuki güvenlik ilkesini zedeler.
Ceza muhakemesinde kesin kanaat, ancak teknik belirsizlikler giderildikten sonra oluşabilir. IP adresinin bir bağlantı noktasını göstermesi gerçeği karşısında, kişisel cezai sorumluluk ancak somut, çok yönlü ve teknik olarak doğrulanmış delillerle ispatlanabilir.
Dijital çağda adalet, yalnızca veriyi görmekle değil; verinin sınırlarını bilmekle sağlanır.
DOSYA ÖN DEĞERLENDİRME IP / CGNAT Kayıtlarınız Dosyanızda Gerçekten Ne İfade Ediyor? IP adresi, port bilgisi, zaman damgası ve log kayıtları; diğer dijital delillerle birlikte değerlendirilerek mevcut teknik verinin hangi iddiaları desteklediği, hangi noktalarda ise belirsizlik taşıdığı ortaya konulabilir.
|
 Cüneyt Üre ile Görüşün.